Свой почтовый сервер или SMTP-сервис: что выбрать для сайта и приложения
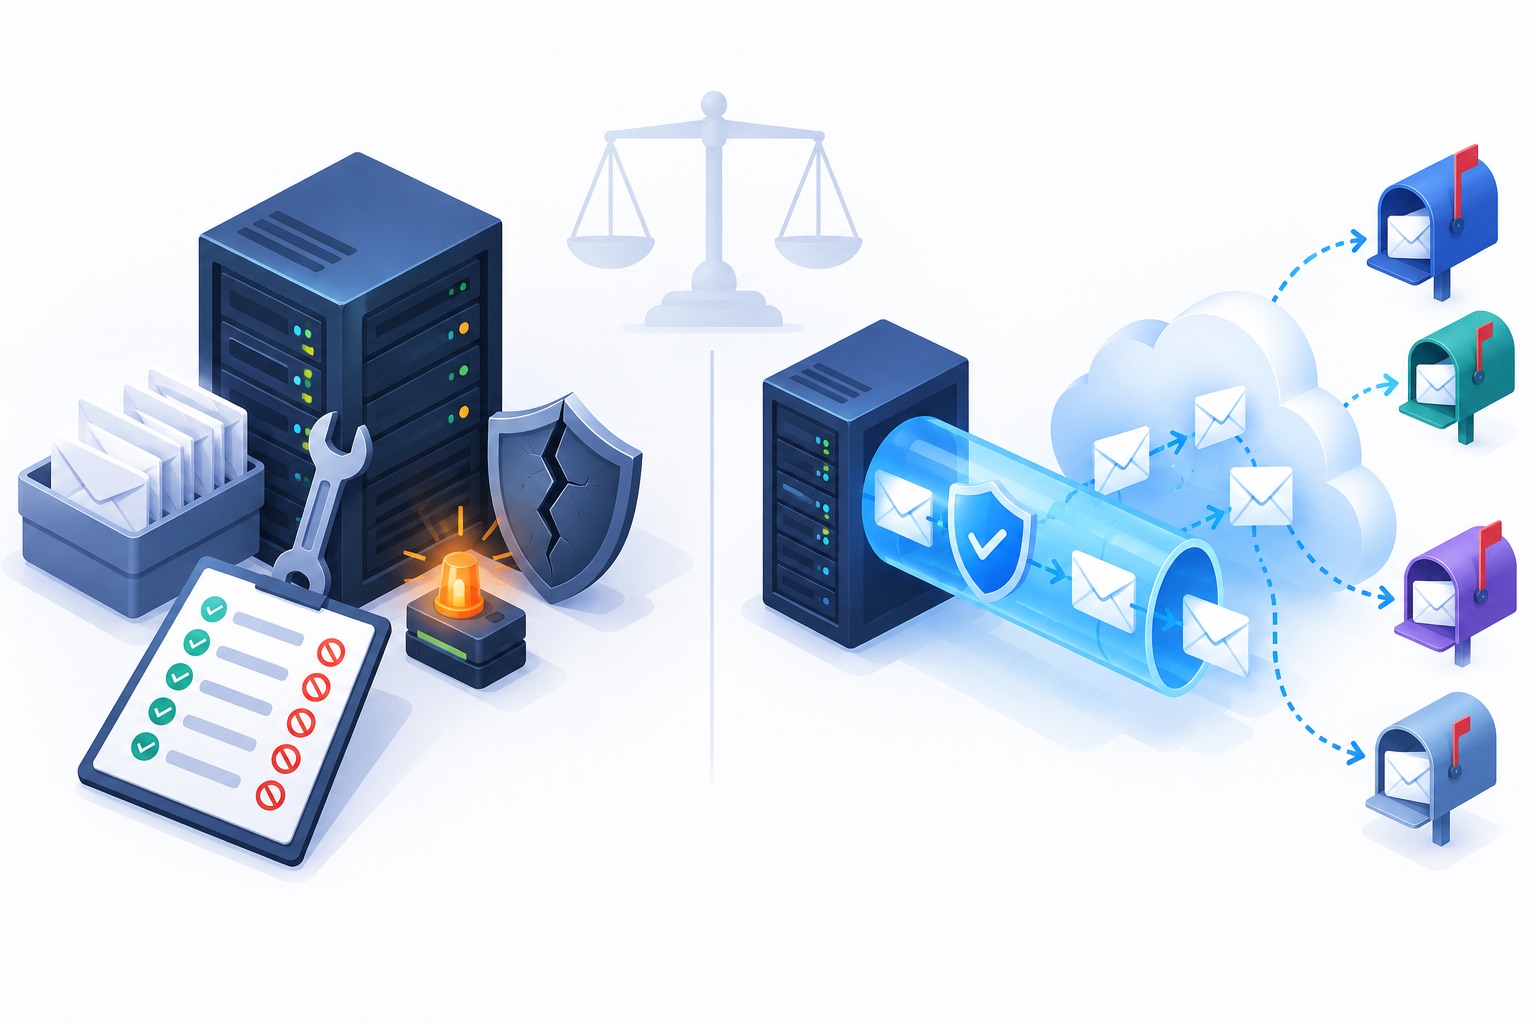
Свой почтовый сервер на Postfix ставится за вечер, но доставку писем во «Входящие» он не гарантирует: для этого нужны статический IP с обратной записью DNS, прогрев, подписи DKIM, разбор отчётов DMARC, наблюдение за блок-листами и человек, который ответит, когда очередь встанет ночью. Для сайта и приложения, которым нужно отправлять письма, а не принимать, обычно выгоднее SMTP-сервис. Есть и средний путь: Postfix остаётся у вас, а наружу письма уходят через relayhost.
Ниже — сравнение по пунктам: что входит в эксплуатацию своего сервера, во что это обходится, когда он оправдан и как настроить Postfix на отправку через сервис, если отказываться от него не хочется.
Три разные задачи под одним названием
Фраза «поднять свой почтовый сервер» обычно прячет одну из трёх задач, и ответы на них разные.
- Отправка писем из приложения: коды, сброс пароля, чеки, уведомления. Нужна высокая доставляемость и журнал ответов. Принимать почту не нужно.
- Почтовые ящики для сотрудников на своём домене: приём, хранение, IMAP, веб-интерфейс, антиспам на входе. Это уже Postfix плюс Dovecot, фильтр спама и резервное копирование.
- Рассылки по базе подписчиков. Тот же поток наружу, что и в первом пункте, только объёмы больше, а требования провайдеров к отписке и жалобам строже.
Статья — о первой и третьей задачах. Для ящиков сотрудников разумнее взять готовую корпоративную почту, а свой сервер ставить только при требованиях к хранению данных внутри периметра.
Что на самом деле входит в эксплуатацию Postfix
Установка Postfix на Debian или Ubuntu — это apt install postfix и пять ответов в мастере настройки. Потом начинается работа, которой в мастере нет.
Статический IP и обратная запись DNS
Почти каждый крупный почтовый провайдер проверяет, что у IP-адреса отправителя есть запись PTR и что она указывает на имя, которое снова разрешается в тот же адрес. Gmail требует этого от всех отправителей, Яндекс в правилах для честных рассылок требует «постоянный IP-адрес с корректно настроенным обратным DNS-запросом», Mail.ru отклоняет автоматически сгенерированные имена вроде 231.2.53.243.domain.isp.com. PTR настраивает владелец IP, то есть хостинг: в панели или через поддержку. Имя в PTR должно совпадать с тем, которым Postfix представляется в HELO (параметр myhostname).
Вторая проблема — порт 25. Облачные провайдеры часто закрывают исходящие соединения на него для новых клиентов. В Yandex Cloud, например, исходящий трафик на TCP-порт 25 блокируется по умолчанию, и снять ограничение можно только через поддержку. Без порта 25 сервер не может доставлять письма напрямую на MX получателей.
Почтовый сервер на своём компьютере
Отдельный случай — сервер дома или в офисе на обычном подключении. Здесь почти всё против вас. Адреса домашних провайдеров массово внесены в Spamhaus PBL — список адресов, с которых по политике сети почта не должна уходить напрямую на чужие MX. Попасть туда можно и не разослав ни одного спам-письма: так помечены целые диапазоны абонентских IP. Многие провайдеры к тому же блокируют исходящий порт 25, а динамический адрес меняется, и PTR на нём настроить нельзя.
Сервер на своём компьютере подходит для учёбы и внутренней сети. Для писем реальным людям он годится только в схеме с relayhost, о которой ниже: тогда наружу соединяется сервис отправки, а не ваш домашний IP.
SPF, DKIM и DMARC
Postfix сам не подписывает письма. Для DKIM нужен милтер, обычно OpenDKIM: сгенерировать ключ, опубликовать открытую часть в DNS, настроить таблицы подписи для каждого домена и периодически менять ключи. SPF — одна TXT-запись, но её легко сломать, добавив ещё одного отправителя и превысив лимит в десять DNS-запросов. В записи DMARC указывают адрес для отчётов rua, и на него приходят ежедневные XML-отчёты от Google, Yahoo, Mail.ru и других. Их нужно куда-то складывать и читать, иначе вы не узнаете, что DKIM перестал проходить после обновления.
Проверить, что получилось, можно бесплатными чекерами: SPF, DKIM и DMARC.
Прогрев IP
Новый IP без истории у провайдеров считается подозрительным. Если в первый же день отправить с него десять тысяч писем, Gmail может ответить 421 4.7.28 и начать откладывать почту, а часть провайдеров отправит её в спам. Объём придётся наращивать неделями, начиная с небольших чисел и с самых активных получателей. Свой сервер с одним IP прогревается один раз, но любой перерыв в отправке и любая неудачная рассылка отбрасывают его назад.
Блок-листы
IP-адрес может попасть в Spamhaus, Barracuda или локальные списки провайдеров: из-за жалоб, из-за ловушек спама в базе, из-за соседа по подсети, если провайдер выдал вам адрес из «грязного» диапазона. Получатели при этом отвечают 5xx, а вы узнаёте об этом из потока отказов. Мониторинг нужно настраивать самому, а процедура исключения у каждого списка своя.
Очередь и повторы
Postfix хранит письма, которые не удалось доставить, и повторяет попытки. По умолчанию maximal_queue_lifetime равен пяти дням: столько письмо живёт в очереди, прежде чем отправитель получит уведомление о недоставке. Для кода подтверждения пять дней не имеют смысла, а ваше приложение о застрявшем письме не узнает. Нужны свои скрипты вокруг postqueue -p и postsuper, разбор отказов из логов и привязка их к пользователям.
Безопасность и дежурство
Неправильно настроенный mynetworks или smtpd_relay_restrictions превращает сервер в открытый релей, и через несколько часов его IP окажется во всех блок-листах. Открытый порт 587 с SASL станет целью подбора паролей. Обновления безопасности, сертификаты TLS, место на диске под очередь и логи — всё это ваше. Когда в пятницу вечером очередь вырастет до десяти тысяч писем, разбираться будет тот, кто дежурит.
Сколько это стоит
Деньги за сервер — меньшая часть. Основные расходы — время инженера, и оно не заканчивается после настройки.
| Статья | Свой Postfix | SMTP-сервис |
|---|---|---|
| Сервер, IP, PTR | Аренда VPS со статическим IP и разблокированным портом 25 | Не нужны |
| Первичная настройка | Postfix, OpenDKIM, TLS, SPF, DMARC, PTR: дни работы | DNS-записи домена: около часа |
| Прогрев | Недели ручного наращивания объёма | Делает сервис |
| Блок-листы | Свой мониторинг и делистинг | Следит сервис |
| Отчёты DMARC | Свой сборщик и разбор XML | Собирает сервис |
| Журнал доставки | Парсинг логов Postfix | Готовый журнал с ответом сервера получателя |
| Дежурство | Ваше | Сервиса |
| Оплата | Фиксированная, за сервер | По объёму писем |
На малом объёме сервис почти всегда дешевле, потому что время инженера стоит больше любого тарифа. На большом и стабильном объёме счёт за письма растёт, и свой сервер с командой, которая уже умеет его держать, может оказаться выгоднее.
Когда свой почтовый сервер оправдан
Свой сервер имеет смысл в нескольких понятных ситуациях:
- Требования к данным. Письма не должны покидать периметр компании, а договор с внешним сервисом невозможен.
- Внутренняя почта. Уведомления ходят только между внутренними системами и не попадают к внешним провайдерам, поэтому репутация не важна.
- Огромный стабильный объём и своя команда эксплуатации, для которой ещё один сервис в мониторинге ничего не меняет.
- Обучение. Поднять Postfix, Dovecot и OpenDKIM руками — лучший способ понять, как работает почта.
Если ни одна из причин не про вас, свой сервер для отправки писем с сайта будет хобби, за которое платит доставляемость.
Что даёт SMTP-сервис
Сервис отправки забирает инфраструктурную часть: IP-адреса с прогретой репутацией, PTR, подпись DKIM, повторы при временных отказах, журнал. Вам остаётся подтвердить домен и поменять настройки SMTP в приложении.
В FMailer это выглядит так. Вы добавляете в панели поддомен, например mail.example.ru, и делегируете его сервису NS-записями. Дальше FMailer сам публикует и поддерживает DKIM, SPF и DMARC, а отчёты DMARC приходят на его адрес и видны в панели. Домен прогревается автоматически: стартует с 200 писем в сутки и удваивает суточный потолок от фактически доставленного объёма. Письма сверх потолка принимаются и ждут в очереди. В журнале у каждого письма виден ответ сервера получателя с кодом и текстом, а вебхуки сообщают приложению о доставке, отказах и жалобах.
Подключение — обычный SMTP: хост smtp.fmailer.ru, STARTTLS на портах 587 и 8587, SSL/TLS на 465 и 8465, логин и пароль токена домена. Все параметры — в документации по SMTP.
Чего сервис не делает: он не заменяет почтовые ящики сотрудников. Входящие письма FMailer умеет принимать на выделенный поддомен и передавать вашему приложению вебхуком, но это приём для приложения, а не IMAP-ящик для бухгалтерии.
Средний путь: Postfix как relayhost
Если Postfix уже стоит и через него отправляют cron, мониторинг, legacy-приложение на PHP и пара сервисов, которые умеют только локальный sendmail, выбрасывать его не нужно. Достаточно настроить его на передачу всей исходящей почты через SMTP-сервис. Postfix остаётся локальной точкой входа с очередью, а наружу соединяется сервис со своими IP, PTR и репутацией. Порт 25 тоже больше не нужен: соединение идёт на 587.
Минимальная настройка /etc/postfix/main.cf:
relayhost = [smtp.fmailer.ru]:587
smtp_sasl_auth_enable = yes
smtp_sasl_password_maps = hash:/etc/postfix/sasl_passwd
smtp_sasl_security_options = noanonymous
smtp_sasl_mechanism_filter = plain
smtp_tls_security_level = encrypt
Файл /etc/postfix/sasl_passwd с учётными данными токена:
[smtp.fmailer.ru]:587 логин_токена:пароль_токена
Затем:
chmod 600 /etc/postfix/sasl_passwd
postmap /etc/postfix/sasl_passwd
systemctl reload postfix
Квадратные скобки вокруг хоста отключают поиск MX-записи: Postfix соединяется именно с этим именем. smtp_tls_security_level = encrypt не даст отправить пароль без TLS. Сервер FMailer принимает механизм AUTH PLAIN, поэтому фильтр механизмов оставляет только его; на Debian и Ubuntu для этого должен стоять пакет libsasl2-modules, без него Postfix пишет в лог no mechanism available.
Полная инструкция с проверкой и типичными ошибками — на странице Postfix через FMailer.
Что учесть при relayhost
- Отправитель должен быть с подтверждённого домена. Письмо, у которого в
Fromчужой домен, сервис отклонит. Системные письма видаroot@hostnameперепишите на адрес домена черезsmtp_generic_mapsили настройки самого приложения. - Один токен — один домен. Если через Postfix уходит почта нескольких доменов, понадобится аутентификация по отправителю:
smtp_sender_dependent_authentication = yesиsender_dependent_relayhost_maps, а вsasl_passwdстроки с ключом по адресу отправителя. - Порт 8587 выручает, если хостинг закрыл и 587.
- Ошибка
554 5.7.1 Relay access deniedв ответ на ваш relayhost почти всегда значит, что аутентификация не прошла и письмо отправлено анонимно. Разбор — на странице 554 5.7.1 Relay access denied.
Сравнение трёх вариантов
| Свой Postfix напрямую | Postfix + relayhost | Приложение → SMTP-сервис | |
|---|---|---|---|
| Статический IP и PTR | Нужны | Не нужны | Не нужны |
| Исходящий порт 25 | Нужен | Не нужен | Не нужен |
| Прогрев IP | Ваш | Сервиса | Сервиса |
| DKIM | OpenDKIM, ваши ключи | Подписывает сервис | Подписывает сервис |
| Локальная очередь | Есть | Есть | Нет (очередь у сервиса) |
| Журнал с ответом получателя | Логи Postfix | У сервиса | У сервиса |
Подходит для legacy и sendmail |
Да | Да | Нет |
| Дежурство | Полное | За локальным Postfix | Нет |
Частые ошибки
Почтовый сервер на домашнем IP. Адрес из абонентского диапазона, без PTR и, скорее всего, в Spamhaus PBL. Письма с него отклоняются до проверки содержимого.
PTR и myhostname не согласованы. Сервер представляется localhost или внутренним именем контейнера, а обратной записи у IP нет или она не разрешается обратно в тот же адрес. Yahoo в таком случае отвечает 550 5.7.25 Forward-confirmed reverse DNS failed.: разбор.
DKIM без проверки после обновлений. Если OpenDKIM перестанет подписывать после обновления пакета, письма пойдут без подписи, и узнаете вы об этом по падению доставки. Отчёты DMARC показали бы сбой на следующий день, но только если их кто-то читает.
Открытый релей. В Docker-окружении все контейнеры приходят с одного внутреннего адреса, и при слишком широком mynetworks сервер пересылает почту любому, кто подключился.
Пятидневная очередь для транзакционных писем. Код подтверждения, доставленный через три дня, хуже, чем недоставленный: пользователь уже ушёл. Сократите maximal_queue_lifetime для такого потока или отправляйте его через сервис с журналом.
Механизм AUTH LOGIN в relayhost. Если явно задать фильтр механизмов login, аутентификация на сервере FMailer не пройдёт: он принимает только PLAIN. Пароль при этом должен идти по TLS, поэтому smtp_tls_security_level = encrypt обязательно оставьте.
Частые вопросы
Можно ли сделать свой почтовый сервер на своём домене бесплатно?
Программы бесплатны: Postfix, Dovecot, OpenDKIM распространяются свободно. Платить придётся за сервер со статическим IP и разблокированным портом 25, а главное — временем на настройку и поддержку. Домашний компьютер для отправки писем внешним получателям не подходит из-за динамического IP и списков вроде Spamhaus PBL.
Сколько времени занимает настройка своего почтового сервера?
Базовая установка Postfix с TLS, OpenDKIM и записями SPF и DMARC — от дня до нескольких дней для человека, который делает это впервые. Прогрев IP занимает недели, а поддержка не заканчивается никогда: обновления, ротация ключей, блок-листы, разбор отчётов.
Зачем Postfix, если приложение может отправлять в SMTP-сервис напрямую?
Если приложение одно и умеет SMTP с аутентификацией, Postfix не нужен. Он полезен, когда на сервере много источников почты (cron, мониторинг, старые скрипты через sendmail), когда нужна локальная очередь на случай обрыва связи и когда менять настройки каждого приложения дольше, чем настроить один relayhost.
Что делать, если хостинг блокирует порт 25?
Для прямой доставки на MX получателей — просить хостинг снять блокировку и настроить PTR. Для relayhost порт 25 не нужен: Postfix соединяется с сервисом на 587, а если закрыт и он, на 8587.
Можно ли принимать почту без своего сервера?
Для ящиков сотрудников — через корпоративную почту провайдера. Для приложения, которому нужно получать письма (ответы клиентов, заявки на адрес вида support@), FMailer принимает почту на выделенный поддомен и передаёт её вебхуком. Эта функция есть в платных тарифах.
Итог
Установка Postfix занимает вечер, а свой почтовый сервер требует постоянной работы: PTR, прогрев, DKIM, отчёты DMARC, блок-листы, очередь и дежурство. Он оправдан при требованиях к хранению данных, для внутренней почты, на большом стабильном объёме со своей командой и для учёбы. Для сайта и приложения практичнее SMTP-сервис, а если Postfix уже работает и через него идёт половина системной почты, настройте его как relayhost: локальная очередь остаётся, а доставку и репутацию берёт на себя сервис.
Попробовать FMailer
Подключите домен на fmailer.ru: делегируйте поддомен, и сервис сам опубликует DKIM, SPF и DMARC, прогреет домен и покажет в журнале ответ сервера получателя по каждому письму. Postfix можно не выключать: шесть строк в main.cf переводят его на отправку через smtp.fmailer.ru.