Что такое SMTP простыми словами: как письмо доходит до получателя
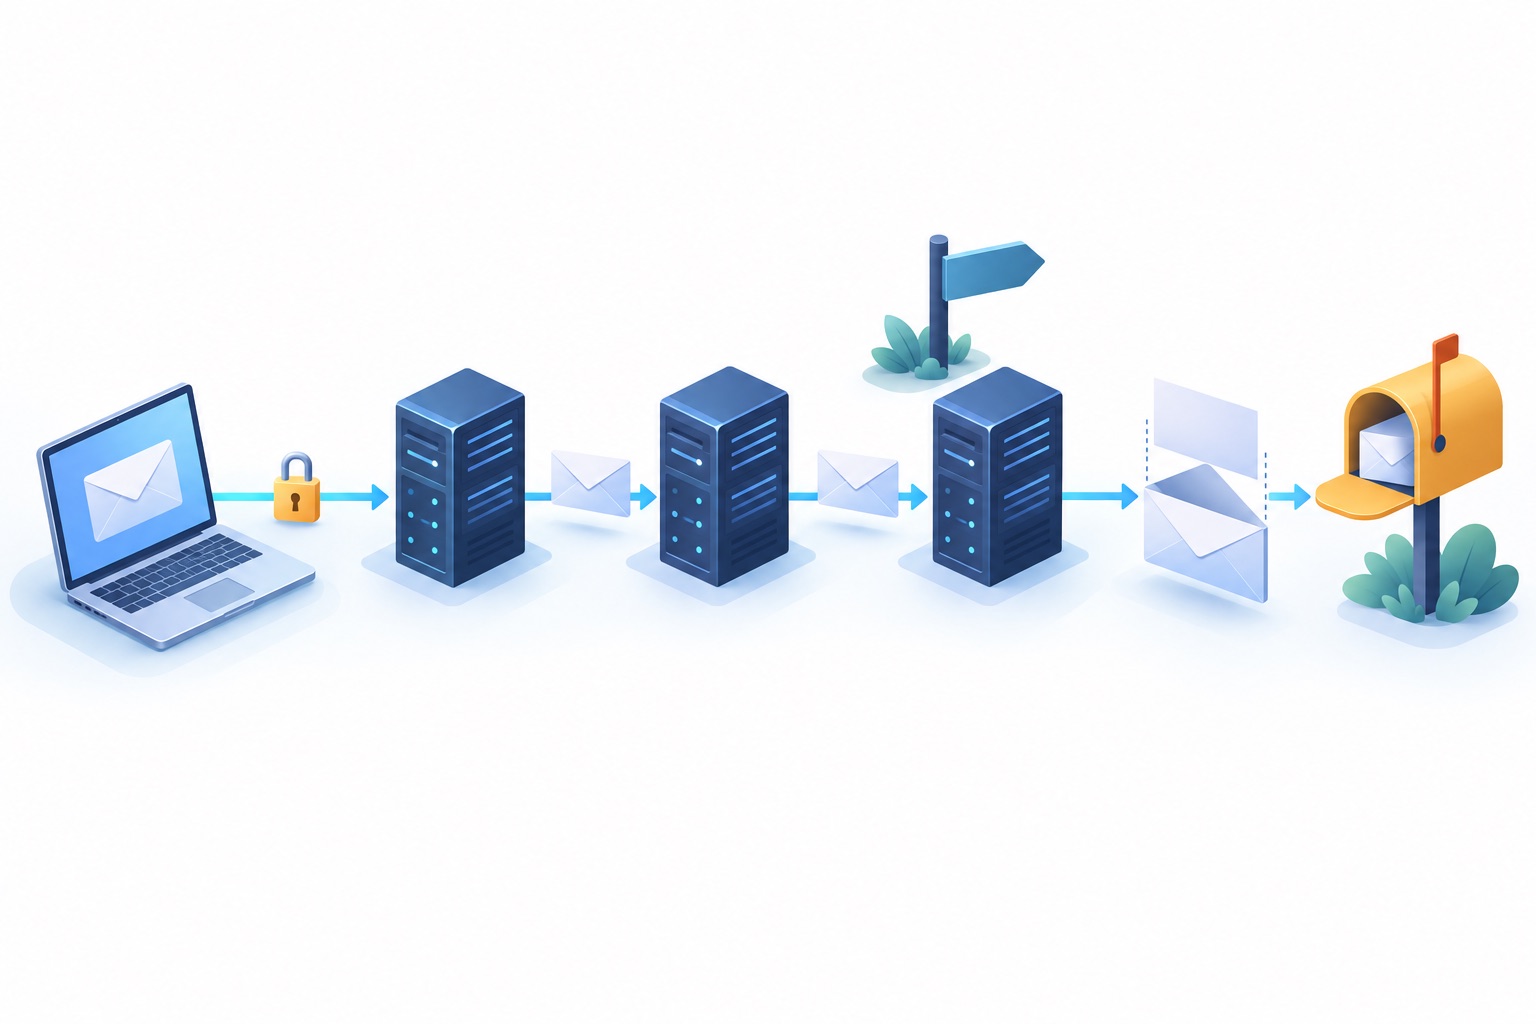
SMTP (Simple Mail Transfer Protocol) — протокол, по которому почта передаётся от отправителя к серверу получателя. SMTP-сервер — программа, которая принимает письма по этому протоколу и передаёт их дальше по цепочке, пока письмо не окажется у почтового сервиса адресата. Читать почту SMTP не умеет: для этого есть IMAP и POP3.
Протокол описан в RFC 5321 и с 1982 года, когда вышла первая версия, почти не изменился в главном: клиент подключается к серверу, представляется, называет отправителя и получателей и передаёт текст письма. Шифрование (STARTTLS) и авторизацию (AUTH) добавили расширениями протокола, а проверку подлинности отправителя — отдельными стандартами SPF, DKIM и DMARC поверх DNS и заголовков. Ниже разберём, кто участвует в доставке, как выглядит настоящая SMTP-сессия по командам, чем конверт письма отличается от заголовков, какие порты выбирать и где найти адрес SMTP-сервера своего почтового сервиса.
Как письмо проходит путь от отправителя до ящика
Письмо почти никогда не идёт напрямую с вашего компьютера на сервер получателя. Обычно оно проходит три-четыре участка, и на двух из них работает SMTP:
- Почтовая программа или сайт передаёт письмо серверу отправки вашего почтового сервиса по SMTP, с логином и паролем.
- Сервер отправки находит в DNS MX-запись домена получателя и передаёт письмо серверу приёма этого домена — тоже по SMTP, но уже без пароля.
- Сервер приёма проверяет письмо (SPF, DKIM, DMARC, репутацию отправителя) и кладёт его в ящик.
- Получатель забирает письмо из ящика по IMAP или POP3 либо читает его в веб-интерфейсе.
Отсюда простой ответ на вопрос «SMTP — что это»: протокол доставки до двери. Как адресат откроет конверт, его не касается.
Кто участвует в доставке: MUA, MSA, MTA и MDA
У каждого звена цепочки есть название из RFC. В настройках почтовых программ и хостингов они встречаются редко, но в документации и логах — постоянно.
| Звено | Что делает | Пример |
|---|---|---|
| MUA (Mail User Agent) | Программа, в которой человек пишет и читает письма | Thunderbird, Outlook, приложение «Почта», сайт с формой обратной связи |
| MSA (Mail Submission Agent) | Принимает письмо от MUA, проверяет логин и пароль, ставит в очередь | smtp.yandex.ru на порту 465, smtp.fmailer.ru на порту 587 |
| MTA (Mail Transfer Agent) | Передаёт письмо между серверами, повторяет попытки при временных ошибках | Postfix, Exim, сервер отправки любого почтового сервиса |
| MDA (Mail Delivery Agent) | Раскладывает принятое письмо по ящикам и папкам | Dovecot, внутренние системы Яндекса и Mail.ru |
MSA и MTA часто живут в одной программе, но выполняют разные роли. MSA работает с вашими пользователями: требует авторизацию и слушает порты 587 и 465 (RFC 6409 и RFC 8314). MTA работает с другими серверами на порту 25 и пароля не спрашивает, потому что принимает почту для своих доменов от кого угодно. Когда в настройках программы написано «исходящий сервер SMTP», имеется в виду именно MSA.
Адрес SMTP-сервера и порты
Адрес SMTP-сервера — доменное имя сервера отправки вашего почтового сервиса. Его указывают в поле «Исходящий сервер (SMTP)» почтовой программы, в настройках модуля почты CMS или в конфиге приложения вместе с портом, логином и паролем.
Какой порт выбрать
| Порт | Шифрование | Для чего |
|---|---|---|
| 587 | STARTTLS: соединение начинается открытым, затем переходит на TLS | Отправка писем пользователями и приложениями (RFC 6409). Основной выбор |
| 465 | TLS с первого байта (implicit TLS) | Тоже отправка с авторизацией. RFC 8314 рекомендует его наравне с 587 |
| 25 | Без шифрования или STARTTLS, если сервер его предлагает | Передача между серверами (MTA → MTA). Для отправки из приложения не подходит |
Порт 25 у многих интернет-провайдеров и облачных платформ закрыт для исходящих соединений, потому что через него рассылают спам заражённые компьютеры. Если приложение не может подключиться к серверу на 25-м порту, переходите на 587 или 465, а не ищите, как открыть 25-й.
Главное правило при выборе: порт и тип шифрования должны совпадать. Порт 465 настраивают как «SSL/TLS», порт 587 — как «STARTTLS». Перепутанная пара даёт зависание или ошибку рукопожатия ещё до авторизации.
Адреса SMTP-серверов популярных сервисов
| Сервис | SMTP-сервер | Порты |
|---|---|---|
| Яндекс Почта | smtp.yandex.ru |
465 (SSL/TLS), 587 |
| Почта Mail | smtp.mail.ru |
465 (SSL/TLS) |
| Beget | smtp.beget.com |
465 (SSL), 25 или 2525 |
| Timeweb | smtp.timeweb.ru |
465 (SSL), 587 (STARTTLS) |
| Хостинг REG.RU | mail.hosting.reg.ru |
465 (SSL/TLS), 587 |
| FMailer | smtp.fmailer.ru |
587 и 8587 (STARTTLS), 465 и 8465 (SSL/TLS) |
У Яндекса и Mail.ru логин — полный адрес ящика, а вместо основного пароля нужен пароль приложения, который создаётся в настройках безопасности аккаунта. С обычным паролем сервер ответит ошибкой авторизации. У FMailer логином и паролем служит пара из токена домена, а запасные порты 8587 и 8465 нужны там, где хостинг закрывает стандартные.
SMTP-сессия по командам: EHLO, STARTTLS, AUTH, MAIL FROM, RCPT TO, DATA
SMTP — текстовый протокол: клиент отправляет команды, сервер отвечает трёхзначными кодами. Ниже сокращённая сессия приложения с сервером отправки на порту 587. Строки S: пишет сервер, C: — клиент. Домены и ответы условные.
S: 220 smtp.example.net ESMTP ready
C: EHLO app.example.ru
S: 250-smtp.example.net
S: 250-SIZE 52428800
S: 250-STARTTLS
S: 250 8BITMIME
C: STARTTLS
S: 220 2.0.0 Ready to start TLS
   ... TLS-рукопожатие, дальше всё зашифровано ...
C: EHLO app.example.ru
S: 250-smtp.example.net
S: 250-AUTH PLAIN
S: 250 8BITMIME
C: AUTH PLAIN AGxvZ2luAHNlY3JldA==
S: 235 2.7.0 Authentication successful
C: MAIL FROM:<noreply@mail.example.ru>
S: 250 2.1.0 Ok
C: RCPT TO:<anna@example.org>
S: 250 2.1.5 Ok
C: DATA
S: 354 End data with <CR><LF>.<CR><LF>
C: From: Магазин <noreply@mail.example.ru>
C: To: anna@example.org
C: Subject: Заказ 4417 принят
C:
C: Доставка завтра до 18:00.
C: .
S: 250 2.0.0 Ok: queued as 4F2A91C3
C: QUIT
S: 221 2.0.0 Bye
EHLO — приветствие и список возможностей
Клиент называет себя, а сервер перечисляет расширения, которые поддерживает: размер письма, STARTTLS, способы авторизации. Старая команда HELO работает без расширений, поэтому современные клиенты всегда начинают с EHLO.
STARTTLS — переход на шифрование
После STARTTLS клиент и сервер договариваются о TLS, и всё дальнейшее идёт по защищённому каналу. Затем клиент повторяет EHLO: список возможностей после шифрования бывает другим. В примере AUTH появился только во втором ответе, и так настроено большинство серверов: пароль по открытому каналу они не принимают. На порту 465 этого шага нет, TLS включён с самого начала.
AUTH — авторизация
AUTH PLAIN передаёт логин и пароль одной строкой в base64. Base64 — кодировка, а не шифр: строку из примера раскодирует кто угодно. Поэтому авторизация без TLS равна отправке пароля открытым текстом. Сервер отвечает 235, если пара подошла, и 535, если нет. Разбор этой ошибки есть на странице 535 5.7.8 Authentication failed.
MAIL FROM и RCPT TO — конверт
MAIL FROM называет адрес отправителя для доставки, RCPT TO — получателя. Получателей может быть несколько, по одной команде на каждого. На этом шаге сервер решает, примет ли он письмо: неизвестный ящик или чужой домен отправителя отсекаются здесь, ещё до передачи текста.
DATA — само письмо
После 354 клиент передаёт письмо целиком: заголовки, пустую строку и тело. Конец обозначает строка из одной точки. Ответ 250 с идентификатором очереди значит, что сервер взял письмо и отвечает за его дальнейшую доставку.
Коды ответов
| Класс | Значение | Что делать |
|---|---|---|
2xx |
Успех | Переходить к следующей команде |
3xx |
Сервер ждёт продолжения | Например, 354 после DATA |
4xx |
Временная ошибка | Повторить позже. MTA делает это сам по расписанию |
5xx |
Постоянная ошибка | Не повторять: исправить причину |
Расширенный код вида 5.7.1 уточняет причину: класс 5.1 относится к адресу, 5.7 — к политике и безопасности. Расшифровка конкретных ответов Gmail, Яндекса, Mail.ru и Outlook есть в справочнике ошибок доставки на fmailer.ru.
Конверт и заголовки: у письма два отправителя
В сессии выше адрес отправителя встречается дважды: в MAIL FROM и в строке From: внутри DATA. Это два разных поля, и путаница между ними объясняет большую часть проблем с доставкой.
- Конверт (
MAIL FROM,RCPT TO) читают серверы. Он определяет, кому доставить письмо и куда вернуть уведомление о недоставке. - Заголовки (
From:,To:,Cc:) видит человек в почтовой программе.
Значения могут не совпадать, и это законно. Скрытая копия устроена именно так: адрес из Bcc есть в конверте, но в заголовках его нет. Рассылка уходит каждому подписчику отдельным конвертом, хотя в To: у всех стоит один и тот же адрес списка.
Для проверки подлинности разница принципиальна. SPF проверяет домен из конверта: может ли этот IP отправлять почту от имени домена в MAIL FROM. DKIM подписывает заголовки и тело. DMARC связывает обе проверки с видимым From:: хотя бы одна должна пройти для того же домена, который видит человек. Адрес из конверта сервер получателя сохраняет в заголовке Return-Path, и в исходнике полученного письма его можно сравнить с From: — удобнее всего анализатором заголовков.
От сервера отправки до MX получателя
Когда MSA принял письмо, работа переходит к MTA. Он берёт домен из адреса получателя, запрашивает в DNS его MX-записи и подключается к указанному серверу на порт 25. Дальше идёт та же сессия: EHLO, STARTTLS, если сервер его предлагает, MAIL FROM, RCPT TO, DATA, только без AUTH.
На этом участке письмо проверяют строже всего. Сервер получателя смотрит на IP отправителя и его обратную DNS-запись, на SPF, подпись DKIM, политику DMARC домена из From: и на репутацию. Если что-то не так, он отвечает кодом 4xx, чтобы письмо пришло позже, или 5xx, чтобы оно не приходило вовсе. Временные отказы MTA повторяет сам: письмо может пролежать в очереди часы и всё равно дойти.
Посмотреть, на какой сервер уйдёт почта для домена, можно проверкой MX-записей, а ответ конкретного сервера на подключение — проверкой SMTP-сервера: приветствие, поддержка TLS, сертификат.
SMTP, IMAP и POP3: чем отличаются
В настройках почтовой программы всегда два сервера: входящий и исходящий. Исходящий — SMTP, входящий — IMAP или POP3.
| SMTP | IMAP | POP3 | |
|---|---|---|---|
| Задача | Отправить письмо | Работать с ящиком на сервере | Скачать письма к себе |
| Направление | От отправителя к серверу получателя | Между ящиком и программой | С сервера в программу |
| Где хранятся письма | Нигде, протокол только передаёт | На сервере, программы синхронизируются | Обычно на устройстве |
| Порты | 587, 465, 25 | 993 (TLS), 143 | 995 (TLS), 110 |
Если вы читаете почту на телефоне и ноутбуке и хотите видеть одно и то же, нужен IMAP. POP3 остался для старых сценариев: Яндекс, например, прямо пишет, что не гарантирует его корректную работу. Сайту или приложению, которые только отправляют письма, IMAP и POP3 не нужны совсем.
Свой SMTP-сервер или внешний релей
Поставить свой SMTP-сервер несложно: Postfix на любом VPS заработает за вечер. Сложности начинаются, когда письма должны доходить. Нужны обратная DNS-запись для IP, ключи DKIM, записи SPF и DMARC, прогрев нового IP, контроль очереди и разбор отказов. Чистый IP облачного провайдера часто оказывается в чёрных списках из-за прежних владельцев, а исходящий порт 25 на многих облачных платформах закрыт по умолчанию.
Внешний SMTP-релей берёт эту работу на себя. Приложение отправляет письмо на сервер релея по 587 или 465 с авторизацией, а релей подписывает его, держит очередь и разговаривает с MX получателей. У FMailer это выглядит так:
host:     smtp.fmailer.ru
port:     587 (STARTTLS) · 465 (SSL/TLS) · 8587 / 8465 запасные
login:    логин токена домена
password: пароль токена
auth:     PLAIN
Домен подтверждают, делегируя поддомен через NS-записи, например mail.example.ru. После этого FMailer сам публикует для него DKIM, SPF и DMARC, а почта сотрудников на основном домене остаётся как есть. Адрес в From: должен принадлежать подтверждённому домену. В одном письме может быть не больше 100 получателей: на 101-й RCPT TO сервер ответит 452 4.5.3 Too many recipients, и остальных клиент отправляет следующей транзакцией. Подробности — в документации по SMTP и разделе о NS-записях.
Частые ошибки
Порт 465 со STARTTLS или 587 с SSL. Клиент ждёт одного, сервер — другого, соединение висит до таймаута. Для 465 выбирайте SSL/TLS, для 587 — STARTTLS.
Отправка из приложения на порт 25. Работает на ноутбуке разработчика и молчит в облаке, потому что исходящий 25-й там закрыт. Порт 25 нужен серверам для связи между собой, приложению нужен 587 или 465.
Основной пароль вместо пароля приложения. Яндекс и Mail.ru не пускают почтовые программы с паролем от аккаунта. Сервер отвечает 535, хотя пароль «правильный».
Адрес в From: не совпадает с ящиком или доменом авторизации. Почти все серверы отправки запрещают подмену отправителя. В лучшем случае письмо отклонят сразу, в худшем — его отклонит сервер получателя по DMARC. Если сервер отвечает отказом в пересылке, смотрите разбор 554 5.7.1 Relay access denied.
Ответ 250 принят за доставку во «Входящие». Код значит только одно: этот сервер взял письмо. Дальше письмо может отклонить следующий сервер, а фильтр — отправить в спам. Смотрите журнал отправки, а не ответ на DATA.
Авторизация без TLS. AUTH PLAIN по открытому соединению отдаёт пароль любому, кто видит трафик. Нешифрованные порты стоит оставить для отладки в закрытой сети.
Частые вопросы
Что такое SMTP-сервер простыми словами?
Это почтовое отделение для исходящих писем. Программа или сайт сдают ему письмо, сервер проверяет, имеет ли отправитель право писать с этого адреса, и везёт письмо до сервера получателя. Адресат забирает письмо уже у своего сервиса, по IMAP или в веб-интерфейсе.
Какой порт SMTP выбрать: 25, 465 или 587?
Для почтовой программы, сайта или приложения — 587 со STARTTLS или 465 с SSL/TLS, оба с авторизацией. Порт 25 оставьте серверам: на нём MTA передают почту друг другу, и у многих провайдеров он закрыт для исходящих соединений.
Где найти адрес SMTP-сервера своей почты?
В справке почтового сервиса или хостинга, в разделе о настройке почтовых программ. Обычно это smtp. плюс домен сервиса: smtp.yandex.ru, smtp.mail.ru. У хостингов имя бывает другим, например mail.hosting.reg.ru. Если почта на своём домене, адрес смотрите в панели того сервиса, где созданы ящики.
Чем SMTP отличается от IMAP?
SMTP отправляет письма, IMAP даёт доступ к ящику: читать, раскладывать по папкам, синхронизировать между устройствами. Поэтому в почтовой программе всегда два сервера, и ошибка в одном не мешает работе другого: можно получать почту и не уметь её отправлять.
Можно ли отправлять почту без SMTP, через API?
Из приложения можно: многие сервисы, включая FMailer, принимают письмо HTTP-запросом к API. Но между почтовыми серверами письмо всё равно поедет по SMTP — другого протокола доставки в интернете нет. API заменяет только первый участок пути, от приложения до сервиса отправки.
Почему сервер ответил 250, а письма у получателя нет?
Сервер отправки принял письмо, но дальше его мог отклонить сервер получателя или отправить в спам фильтр. Причину показывает ответ, который вернул сервер получателя, поэтому ищите его в журнале отправки. Если его нет, начните с проверки SPF, DKIM и DMARC домена.
Итог
SMTP переносит письмо по цепочке серверов: от программы к серверу отправки по 587 или 465 с авторизацией, от сервера отправки к MX получателя по 25-му порту. Сессия состоит из нескольких команд: EHLO, STARTTLS, AUTH, MAIL FROM, RCPT TO, DATA. Конверт из MAIL FROM проверяет SPF, видимый From: проверяет DMARC. Читать почту SMTP не умеет, это работа IMAP и POP3.
Для настройки отправки достаточно трёх вещей: адреса сервера, порта, который совпадает с типом шифрования, и логина с паролем. Если письма уходят, но не доходят, протокол обычно ни при чём, и смотреть нужно на аутентификацию домена и ответ сервера получателя.
Попробовать FMailer
Подключите домен на fmailer.ru: делегируйте поддомен через NS-записи, и FMailer сам опубликует DKIM, SPF и DMARC. Дальше в приложении меняются только хост smtp.fmailer.ru, порт, логин и пароль токена, а в журнале каждого письма будет виден настоящий ответ сервера получателя. Проверить, как настроен домен сейчас, можно без регистрации — проверкой почтовых DNS-записей.